
Im Sicherheitsmanagement nimmt der Schutzbedarf Kritischer Infrastruktur seit Jahren an Bedeutung zu. Ein Unternehmen könnte beispielsweise im Rahmen einer Bestandsaufnahme den Grundschutz nach dem BSI-Grundschutz-Kompendium umsetzen und durch ein ISMS, das auf den Vorgaben der ISO 27001 basiert, Risiken strukturiert identifizieren. Für die Entscheidungsfindung spielen wirtschaftliche Überlegungen wie der Return on Security Investment eine Rolle, um den Aufwand für Sicherheitsmaßnahmen und das verbleibende Risiko in ein angemessenes Verhältnis zu setzen. So müssen in industriellen Anlagen gezielt besonders sensible Systeme und Kommunikationswege geschützt werden, um Ausfälle und wirtschaftliche Schäden durch ein Schadensereignis zu vermeiden. Im Kontext öffentlicher Versorgungseinrichtungen, etwa einer Wasseraufbereitungsanlage, könnte die Identifikation einzelner Komponenten als besonders schutzwürdig dazu führen, spezielle Verfahren zur regelmäßigen Risikobewertung einzuführen und sowohl organisatorische als auch technische Kontrollen eng mit Verantwortlichkeiten zu verknüpfen.
Moderne Angreifer nutzen verschiedene Angriffsvektoren, um sich Zugriff auf Systeme zu verschaffen. Wesentliche Unterscheidungen bestehen dabei zwischen menschlichen Faktoren wie Social Engineering und technischen Ansätzen über Malware. Bei Phishing-Angriffen setzen Betrüger etwa auf Täuschung, um Benutzer zur Preisgabe von Zugangsdaten zu bewegen, während Ransomware-Technologien gezielt Daten verschlüsseln, um Lösegeld zu fordern. Spam wird häufig verwendet, um massenhaft unerwünschte Nachrichten und Schadsoftware im großen Stil zu verbreiten, während Spoofing gezielt Identitäten oder Absender manipuliert. Ein hypothetischer Angriff könnte darin bestehen, dass Beschäftigte einer Firma eine manipulierte Spam-Mail mit Phishing-Charakter und schädlichem Anhang öffnen und so die unbemerkte Installation von Malware auslösen. Auch die Kombination verschiedener Angriffsmethoden, beispielsweise das gezielte Versenden von Phishing-Mails mit integrierter Ransomware, welche über groß angelegte Spam-Kampagnen an viele Empfänger verschickt werden, kann Firmen vor erhebliche Herausforderungen stellen, da technische Filtersysteme nicht immer alle Varianten erfolgreich erkennen.
Zur Bewertung der Sicherheitslage ist es entscheidend, den eigenen Softwarebestand genau zu kennen und regelmäßig zu aktualisieren. Mit der Erstellung einer Software Bill of Materials kann beispielsweise ein IT-Dienstleister alle im Einsatz befindlichen Komponenten aufführen, um potenzielle Schwachstellen zielgerichtet zu identifizieren. Das Schwachstellenmanagement nutzt dabei Methoden der OSINT und filtert relevante Hinweise aus veröffentlichten Datenbanken und aus der Threat Intelligence, die aktuelle Gefahrenquellen bewertet und einordnet. Anschließend werden identifizierte Schwachstellen priorisiert und gezielt durch Patches oder Konfigurationen entschärft, um ein geschlossenes Lagebild herzustellen. In einem hypothetischen Fall könnte eine Organisation die Zusammenführung von OSINT-Berichten über neue Schwachstellen in ihre zyklischen Analysen integrieren und so frühzeitig erkennen, welche Softwarekomponenten dringend einer Aktualisierung bedürfen.
Technische Schutzmaßnahmen bauen auf verschiedenen Ebenen auf. Die Authentifikation von Nutzenden ist eine zentrale Voraussetzung, die häufig durch Passwörter und zusätzliche Security-Mechanismen wie CAPTCHA ergänzt wird. Eine Firewall schützt den Netzverkehr vor unbefugten Zugriffen und segmentiert interne von externen Verbindungen. Kryptographische Verfahren wie RSA sichern Daten vor Manipulation und Abhören, während TLS verschlüsselte Kommunikation zwischen Clients und Servern ermöglicht. Besonders schützenswerte Schlüssel werden in einem HSM verwaltet; moderne TPMs ergänzen den Geräteschutz auf Hardwareebene. In einer Zero Trust-Architektur verlässt sich eine Organisation nicht auf eine einzelne Vertrauensgrenze, sondern prüft jede Anfrage unabhängig von deren Ursprungsort – ein Vorgehen, das die Sicherheit selbst bei unterschwelligen Angriffen steigert. In einem beispielhaften Szenario implementiert ein Unternehmen Zero Trust, indem es den Zugang zu bestimmten Anwendungen und Daten nur nach erfolgreicher Mehrfaktor-Authentifikation und kontinuierlicher Überprüfung der Nutzerberechtigungen gewährt. Zusätzlich kann für besonders sensible Transaktionen ein HSM eingesetzt werden, während die Firewall verdächtigen Datenverkehr blockiert und alle Verbindungen zwangsweise über TLS absichert.
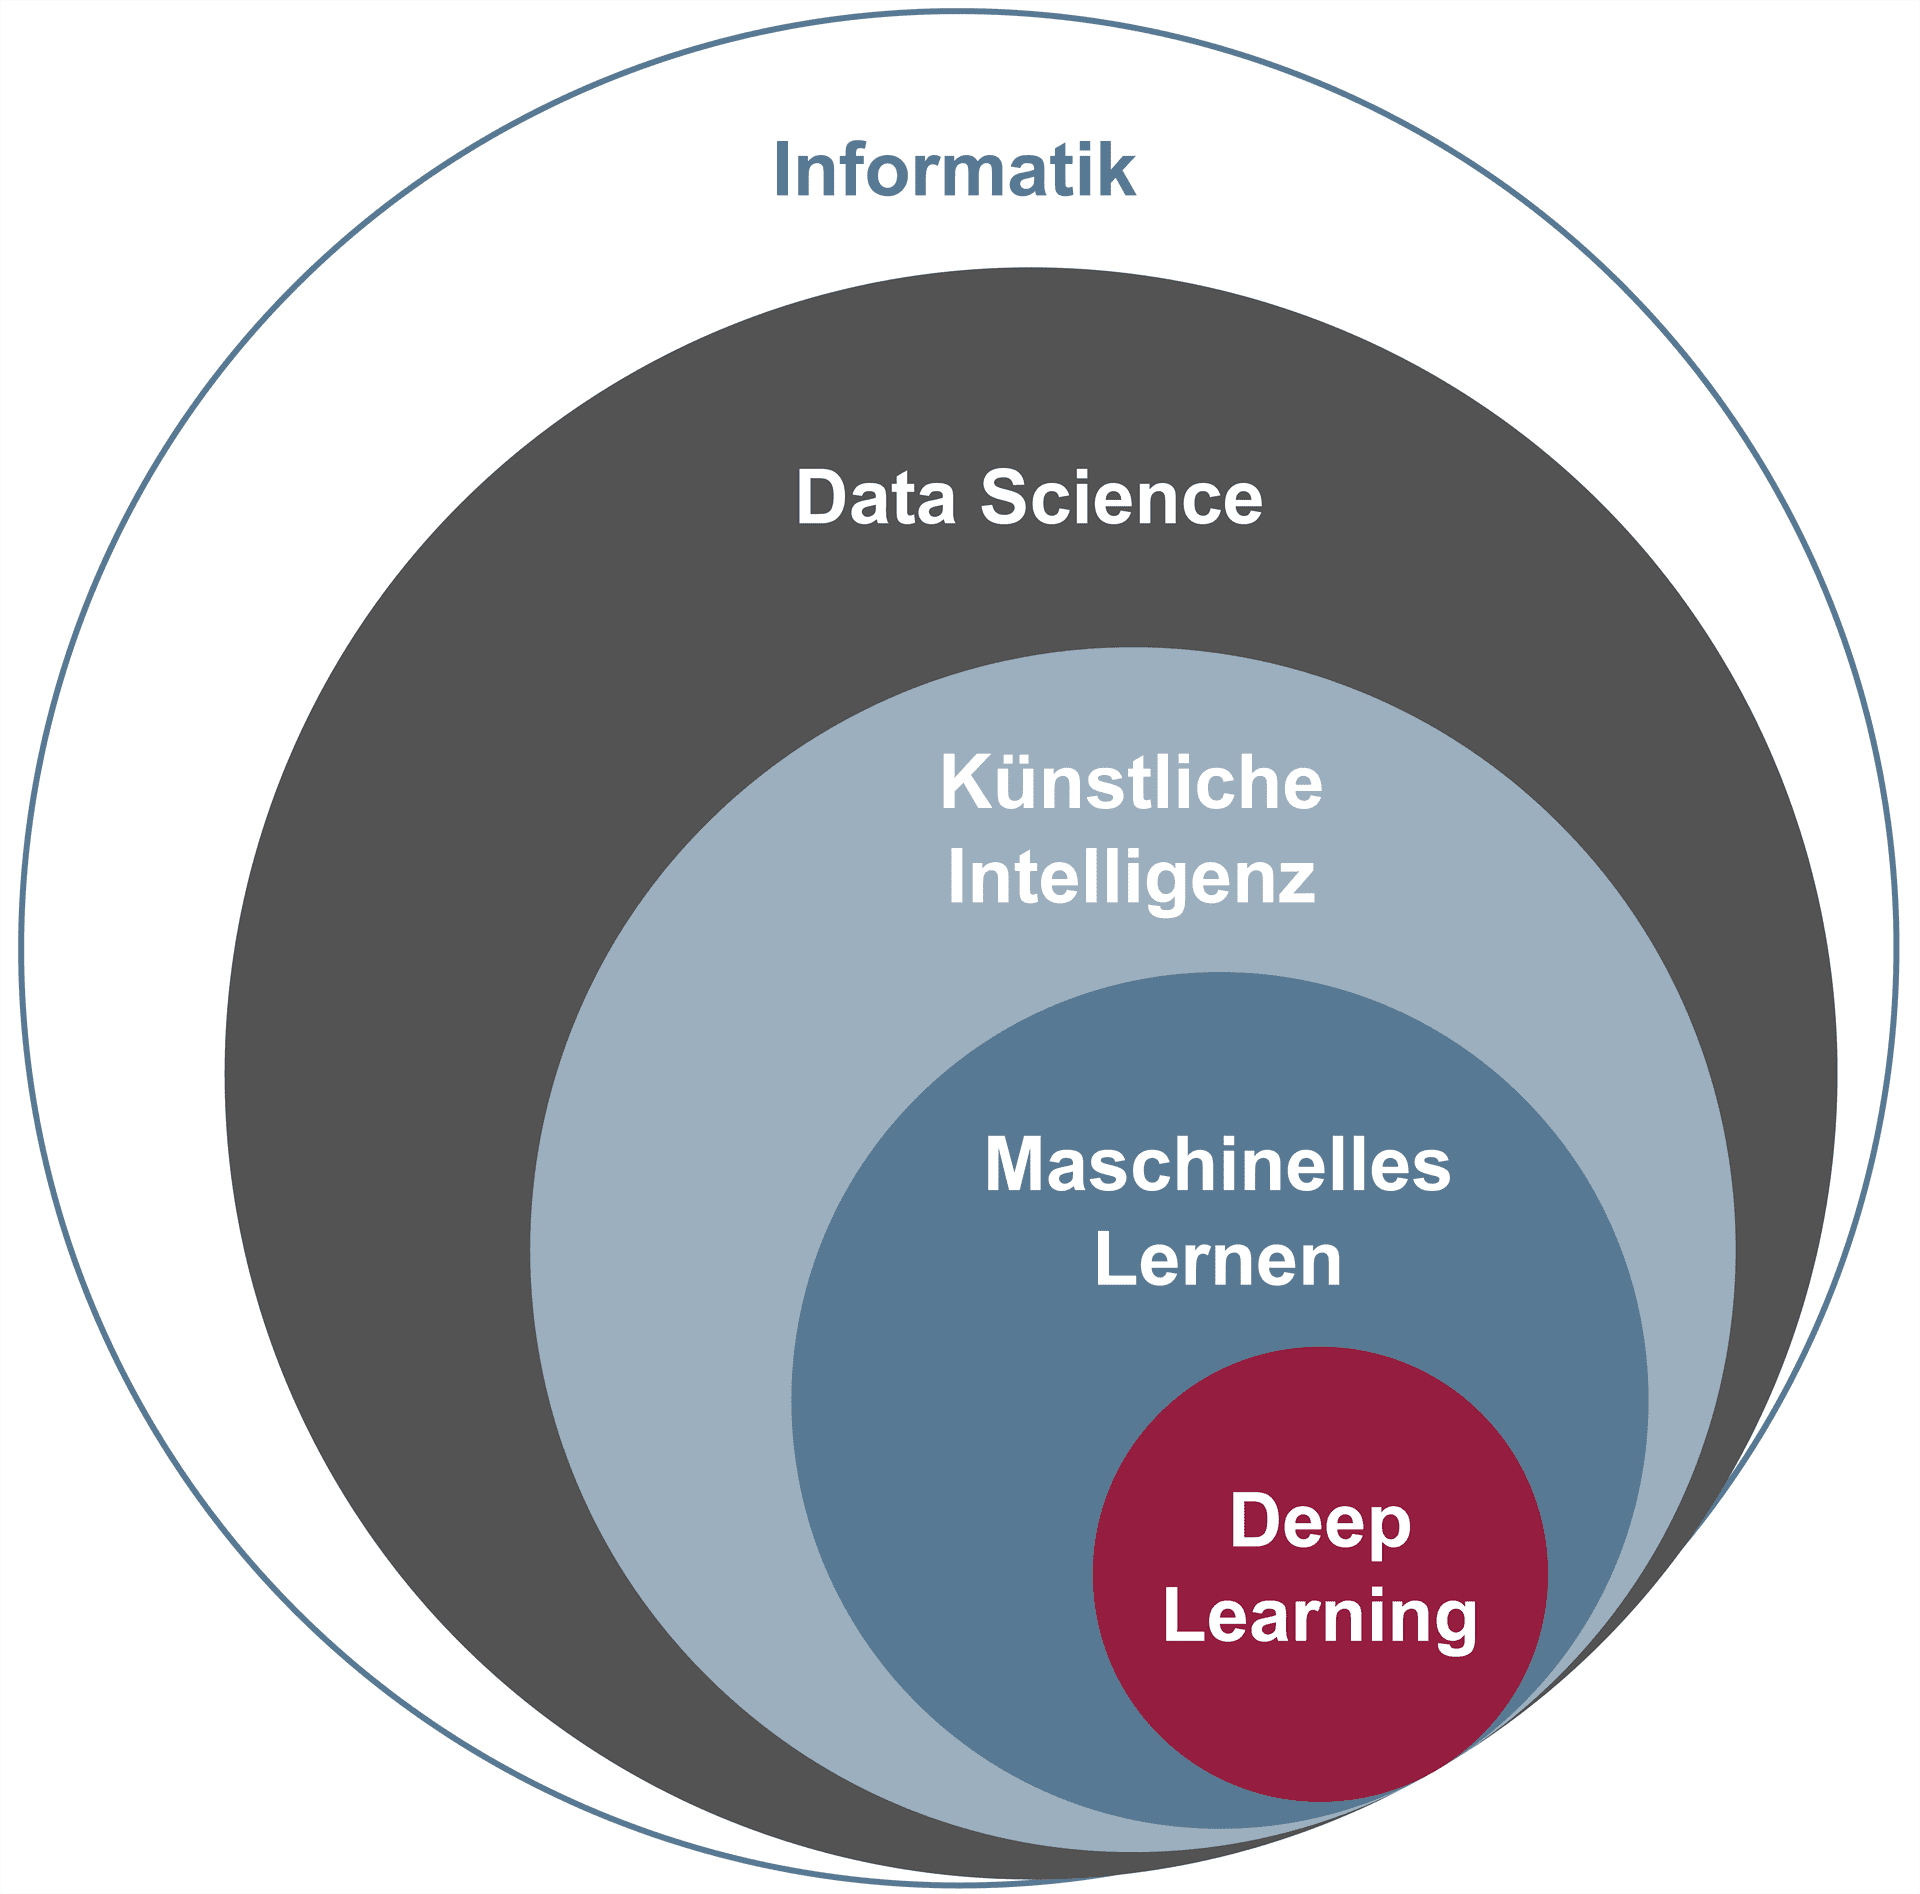
Das Wissen um Cyber-Sicherheit und digitale Risiken ist mittlerweile Teil des gesellschaftlichen Alltags geworden. Die Blockchain verspricht beispielsweise Transparenz und Unveränderbarkeit von Transaktionen, fordert aber ebenso neue Überlegungen zum Datenschutz heraus. Informationen werden in digitalen Räumen zunehmend personalisiert, wodurch Filterblasen entstehen, die die Wahrnehmung und Bewertung von Bedrohungen beeinflussen können. Fortschritte im Bereich der Künstlichen Intelligenz bergen Chancen, aber auch Risiken, da komplexe Algorithmen Angriffe automatisieren oder schwer erkennbar machen können. Das Lehrbuch Cyber-Sicherheit von Pohlmann vermittelt nicht nur Grundlagen und praktische Mechanismen, sondern sensibilisiert auch für ethische Fragen und die Bedeutung der Privatsphäre – Aspekte, die angesichts der Debatte über eine mögliche Singularität der Künstlichen Intelligenz immer wichtiger erscheinen. In einer hypothetischen Diskussion innerhalb einer Bildungseinrichtung könnten Lehrende und Lernende anhand aktueller Beispiele aus dem Lehrbuch Cyber-Sicherheit gemeinsam reflektieren, wie Filterblasen und der Schutz der Privatsphäre kritisch hinterfragt und eingeordnet werden können, und wo die Chancen und Risiken innovativer Technologien – insbesondere im Hinblick auf eine mögliche Singularität – liegen.
Zusammenfassend wird deutlich, dass Cyber-Sicherheit ein integraler Bestandteil der digitalen Welt ist und kontinuierlich weiterentwickelt werden muss. Die Kombination aus strategischem Management, gezielter Verteidigung gegen spezifische Angriffsformen, laufender Schwachstellenbewertung, technischen Schutzmechanismen sowie gesellschaftlicher und individueller Kompetenz bildet ein robustes Fundament, um auf zukünftige Bedrohungen angemessen reagieren zu können.